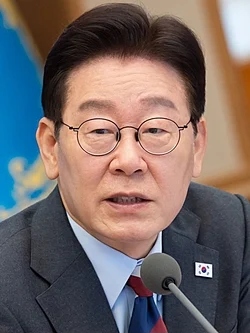
سیئول ۔3نومبر (اے پی پی):جنوبی کوریا کے صدر لی جائے میونگ نے ملک کے اہم سرکاری اور نجی نظاموں کو سائبر حملوں سے محفوظ بنانے کے لیے تمام حکومتی اداروں کے درمیان رابطہ کاری کا حامل ایک طاقتور اور مؤثر سائبر سکیورٹی ادارہ قائم کرنے پر زور دیا ہے۔رائٹرز کے مطابق صدر لی جائے میونگ نے منگل کو کابینہ کے اجلاس سے خطاب کرتے ہوئے کہا کہ موجودہ سکیورٹی نظام، جو زیادہ تر معائنوں اور سائبر حملوں کے بعد ردعمل دینے تک محدود ہے، اپنی افادیت کے حوالے سے واضح حدود کا شکار ہے۔
انہوں نے سرکاری خدمات اور اہم بنیادی ڈھانچے کے تحفظ کے لیے جامع اور پیشگی حفاظتی نظام تشکیل دینے کی ضرورت پر زور دیا۔صدر نے دنیا کے سب سے بڑے کرپٹو کرنسی ایکسچینج بائننس کو اربوں ڈالر کے نقصان سے دوچار کرنے والی چوری کا بھی حوالہ دیا، تاہم اس واقعے میں شمالی کوریا کے براہ راست ملوث ہونے کا الزام نہیں لگایا۔ امریکی تحقیقاتی ادارے ایف بی آئی نے اس حملے کا الزام شمالی کوریا پر عائد کیا ہے، جبکہ پیانگ یانگ نے منگل کو اس میں ملوث ہونے کی تردید کی۔
انہوں نے کہا کہ سرکاری اور نجی شعبوں پر مشتمل ایک مشترکہ ٹاسک فورس کے قیام پر بھی غور کیا جانا چاہیے تاکہ مختلف اداروں میں بکھری ہوئی سائبر سکیورٹی ذمہ داریوں کی نگرانی اور رابطہ کاری ایک مرکزی اور بااختیار ادارے کے ذریعے کی جا سکے۔جنوبی کوریا کی خبر رساں ایجنسی یونہاپ کے مطابق قومی انٹیلی جنس سروس نے 2 ہزار 100 سے زائد مرکزی حکومتی وزارتوں، مقامی حکومتوں اور سرکاری اداروں میں ہنگامی سکیورٹی معائنے شروع کر دیے ہیں۔
رپورٹ کے مطابق جنوبی کوریا کو حالیہ عرصے میں متعدد سائبر حملوں کا سامنا رہا ہے، جبکہ گزشتہ ہفتوں کے دوران اس کے مالیاتی شعبے کے ادارے بھی ہیکنگ کی کارروائیوں سے متاثر ہوئے ہیں۔ شمالی کوریا کے ہیکرز پر ماضی میں کرپٹو کرنسی کمپنیوں، بینکوں اور سرکاری نظاموں کو نشانہ بنانے کے متعدد الزامات عائد کیے جاتے رہے ہیں۔